अगर आप किसी AI assistant में business documents, financial details या personal notes डालते हैं, तो Share button दबाने से पहले यह समझना जरूरी है कि वह link वास्तव में कितना private है।
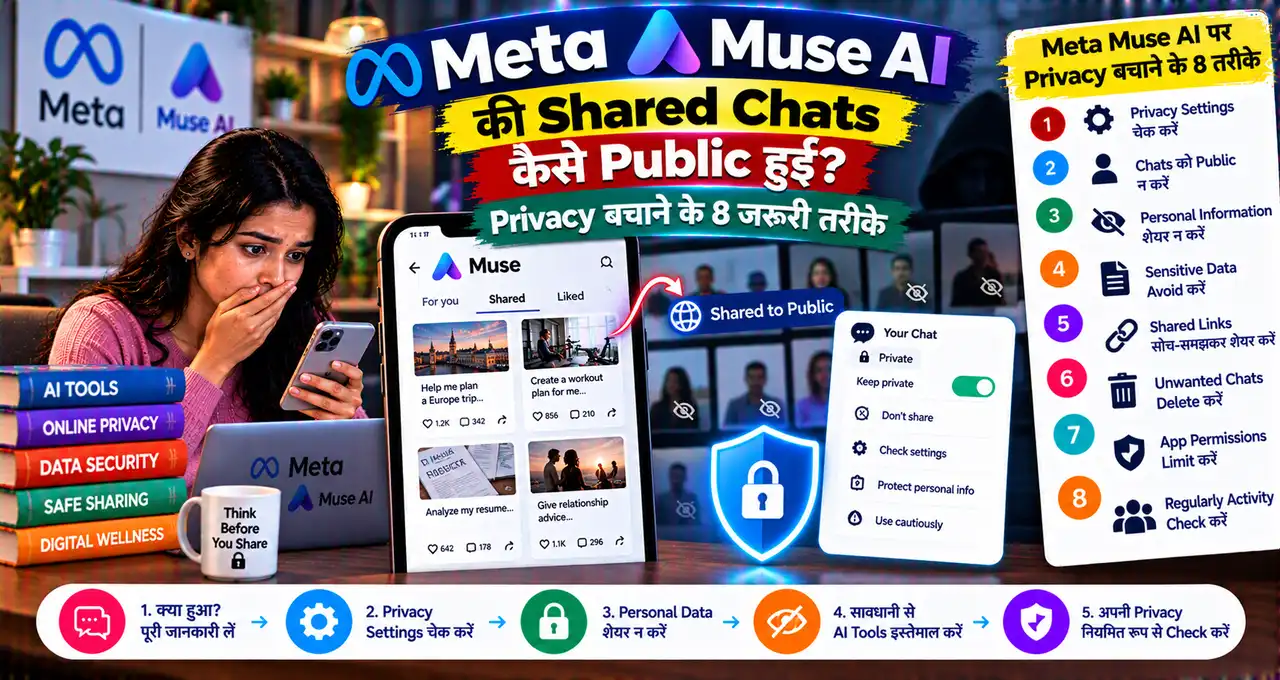
Meta Muse से जुड़ी एक नई security research ने यही risk सामने रखा है। Researchers को 6,800 से ज्यादा Muse share hostnames public DNS records में मिले, और sample check करने पर कुछ shared pages में business revenue review, loan application, staff calendar और financial details जैसी sensitive information दिखाई दी।
यह किसी Meta database hack की कहानी नहीं है। Problem यह थी कि users द्वारा share की गई conversations public-by-link pages बन रही थीं और उनके URLs इस तरह discoverable हो सकते थे कि link सीधे receive किए बिना भी उन्हें खोजा जा सके। Meta ने 20 October 2026 को sharing functionality temporarily pause कर दी।
इस guide में समझेंगे कि क्या हुआ, AI chat share link किस तरह risk बन सकता है और personal या business data share करते समय कौन-सी precautions जरूरी हैं।
इस लेख में आप क्या सीखेंगे?
- Muse privacy issue क्या था
- Public share link का risk
- Sensitive data क्या न डालें
- Business documents कैसे बचाएँ
- Old shared links कैसे review करें
- Safe AI-sharing checklist
Meta Muse में आखिर हुआ क्या?
Meta ने Muse को September 2026 में personal AI agent के रूप में launch किया था। यह सिर्फ सवालों के जवाब देने के बजाय email, travel booking, forms और दूसरे online tasks में user की मदद कर सकता है। अगर Muse के basics पहले समझने हैं, तो हमारी Meta Muse launch guide useful रहेगी।
Claroc की security research के मुताबिक Muse में conversation share करने पर एक web page बनता था जिसे link वाला व्यक्ति बिना login के खोल सकता था। Public-by-link sharing अपने आप में unusual नहीं है; problem उस URL structure और discovery mechanism में थी।
Researchers ने passive-DNS data में Muse content domain के 6,800 से ज्यादा share hostnames पाए। Muse share title URL/hostname का हिस्सा बन रहा था, इसलिए कुछ cases में hostname ही बता देता था कि page में किस तरह का content हो सकता है।
Claroc ने केवल sample pages खोले, लेकिन उनमें कुछ clearly sensitive records मिले। इनमें small-business loan application, CEO-only revenue review, real-estate financial report, bank-fraud alert वाली to-do note और employee vacation calendar जैसी categories शामिल थीं।
Researchers ने यह भी साफ किया कि उनके पास इस बात का evidence नहीं है कि किसी third party ने इन shares का misuse किया। 20 October को दोबारा check किए गए 40 previously accessible shares अब open नहीं हो रहे थे।
क्या Meta Muse की सभी Private Chats Leak हो गई थीं?
नहीं। यही सबसे important distinction है।
Available research यह नहीं कहती कि हर Muse conversation, private inbox या Meta database public हो गया था। Issue उन conversations का था जिन्हें user ने share link बनाकर publish किया था।
Normal expectation यह हो सकती है कि “जिसके पास link है, वही देख पाएगा।” लेकिन अगर link का hostname public DNS datasets या दूसरे discovery tools में दिखाई देने लगे, तो practical privacy काफी कम हो जाती है।
इसलिए इसे “Meta की सारी private chats leak” कहना misleading होगा। ज्यादा accurate description है: Muse के user-created public share links उम्मीद से ज्यादा discoverable पाए गए।
AI से जुड़े privacy risks सिर्फ sharing तक सीमित नहीं हैं। Personal data किस तरह minimize करना चाहिए, यह हमारी AI Privacy और Personal Data Safety guide में detail में समझाया गया है।
Public Link और Private Link में क्या फर्क है?
कई online tools “share with link” model use करते हैं। इसका मतलब अक्सर यह होता है कि page पर password या login नहीं है; URL ही access key की तरह काम करता है।
ऐसे link को unlisted समझना आसान है, लेकिन unlisted और private एक ही चीज नहीं हैं। अगर URL किसी log, browser history, email, chat, analytics tool, public scan, DNS record या गलत recipient तक पहुंच जाता है, तो content expose हो सकता है।
Sensitive business information के लिए better model वह है जहाँ recipient को authenticated access मिले, permission revoke की जा सके और ideally access expire भी हो।
इस incident का broader lesson यही है: secret-looking URL को security control मत मानिए।
AI Chat में कौन-सी Information कभी casually Share नहीं करनी चाहिए?
AI assistant useful हो सकता है, लेकिन हर document paste करना जरूरी नहीं है। खासकर ये categories extra care मांगती हैं:
- Passwords, OTP, PIN और recovery codes
- Full bank account या card details
- Loan applications और financial statements
- Customer personal data
- Employee salary या HR records
- Private contracts और legal documents
- Unpublished revenue और business reports
- Client proposals और confidential strategy
- Identity documents
- Private meeting notes
अगर AI की मदद चाहिए, तो data minimize करें। Example के लिए actual customer name की जगह “Customer A”, full account number की जगह masked value और complete contract की जगह relevant paragraph use किया जा सकता है।
AI गलत information भी confidently generate कर सकता है, इसलिए sensitive document का summary मिलने के बाद facts verify करना जरूरी है। इस issue को AI Hallucination guide में समझ सकते हैं।
Business Owners के लिए सबसे बड़ा Risk क्या है?
Small business में owner अक्सर convenience के लिए quotation, customer list, revenue sheet, supplier terms या loan document AI में paste कर देता है। Problem तब बढ़ती है जब वही conversation आगे किसी colleague, accountant या partner के साथ share कर दी जाती है।
Public share link बाहर चला जाए तो सिर्फ document exposure नहीं होता। Context भी expose हो सकता है—जैसे किस company से बात हो रही है, कितना loan चाहिए, meeting कब है या business का internal revenue कितना है।
ऐसी information fraud, impersonation और social-engineering attempts को आसान बना सकती है। इसलिए “document में password नहीं है” को safe होने का proof न मानें।
अगर business में AI regular use होता है, तो simple internal rule बनाएं: कौन-सा data AI में जा सकता है, कौन-सा नहीं, और कौन किसी conversation को publicly share कर सकता है।
Share Button दबाने से पहले 7 Checks करें
- Conversation scan करें: क्या इसमें कोई confidential line, file या personal detail है?
- Attachments check करें: Chat harmless हो सकती है लेकिन attached PDF sensitive हो सकता है।
- Recipient तय करें: क्या public link जरूरी है या direct private document sharing बेहतर है?
- Access model समझें: Login required है या “anyone with link” खोल सकता है?
- Expiry देखें: Link expire होता है या indefinitely active रहता है?
- Revocation option देखें: बाद में access बंद किया जा सकता है?
- Minimum data share करें: Recipient को जितना जरूरी है, उतना ही भेजें।
यह habit सिर्फ Muse पर नहीं, किसी भी AI assistant, cloud document या public sharing feature पर apply होती है।
अगर आपने पहले AI Chat Share किया है तो अब क्या करें?
पहले panic न करें। एक simple review करें।
अपने AI tools में shared conversations, public links या published artifacts की list देखें। जो links अब जरूरी नहीं हैं, उन्हें revoke/delete करने का option available हो तो use करें।
अगर किसी पुराने share में password, API key, banking credential या दूसरी secret information थी, तो सिर्फ link delete करना enough नहीं हो सकता। Exposed credential को rotate/change करना ज्यादा important है।
Business document expose हुआ हो तो देखें कि उसमें customer, employee या financial information क्या थी। जरूरत पड़ने पर internal security owner, IT person या relevant professional से review कराएं।
Realistic fake messages और impersonation भी leaked context का misuse कर सकते हैं। ऐसी manipulation पहचानने के basics के लिए AI Deepfake और fake media guide useful है।
Public Share Link को WhatsApp पर भेजना Safe है?
WhatsApp encrypted communication हो सकती है, लेकिन उसके अंदर भेजा गया public web link अपने access rules follow करता है। अगर web page “anyone with link” के लिए खुलता है, तो WhatsApp की encryption उस page को private नहीं बना देती।
Recipient link आगे forward कर सकता है। Link किसी दूसरे device की history में save हो सकता है। इसलिए communication channel और linked resource की privacy अलग-अलग समझें।
Confidential file के लिए authenticated Drive/Docs sharing, restricted workspace access या दूसरा permission-based system कई cases में public AI share page से बेहतर हो सकता है।
क्या robots.txt ऐसी problem रोक सकता है?
Robots.txt search crawlers को guidance देता है कि किन paths को crawl करना चाहिए या नहीं। लेकिन यह authentication system नहीं है।
Claroc ने बताया कि Muse share paths search-engine crawling से restricted थे, फिर भी passive DNS के जरिए hostnames discover किए जा सके। यानी page को Google search results से दूर रखना और page को truly private रखना दो अलग security problems हैं।
Website owners भी यही distinction याद रखें: robots.txt useful control है, लेकिन confidential page को protect करने के लिए login, authorization और access control चाहिए।
AI Tools के लिए Simple Business Privacy Policy कैसे बनाएं?
छोटे business के लिए 30-page policy जरूरी नहीं है। शुरुआत पाँच clear rules से हो सकती है:
- Passwords, OTP और banking secrets AI में नहीं डालेंगे।
- Customer/employee data बिना जरूरत के paste नहीं करेंगे।
- Sensitive documents को anonymize करके ही use करेंगे।
- Public share link बनाने से पहले conversation review करेंगे।
- Public links का monthly review करके unused shares revoke करेंगे।
अगर AI agent को email, files या apps का access दिया है, तो permissions भी समय-समय पर review करें। AI agent और normal chatbot का फर्क समझने के लिए AI Agent guide helpful है।
Meta ने अब क्या किया है?
20 October 2026 को Meta ने Muse की conversation-sharing functionality pause करने की पुष्टि की और कहा कि वह report review कर रहा है तथा discoverability में changes पर विचार कर रहा है।
Claroc ने उसी दिन 40 previously accessible shares recheck किए और बताया कि वे अब open नहीं हो रहे थे। हालांकि passive-DNS history में hostnames/titles रह सकते हैं, इसलिए past exposure और current accessibility को एक ही चीज न समझें।
Feature future में वापस आए तो sharing behavior बदल सकता है। इसलिए permanent assumption बनाने के बजाय उस समय की current settings और help documentation check करना बेहतर होगा।
अगर पुराना AI share link sensitive data दिखाता था तो क्या करें?
सिर्फ public link बंद हो जाने को complete cleanup न मानें। अगर shared conversation में password, API key, bank-related detail या confidential business document था, तो exposed credential rotate करें और relevant account/activity logs review करें।
Claroc की research ने यह भी दिखाया कि share pages बंद होने के बाद hostnames/titles passive-DNS history में रह सकते हैं। इसलिए response का focus सिर्फ “link अभी खुल रहा है या नहीं” पर नहीं, बल्कि उस conversation में कौन-सी information थी और उसके misuse से क्या risk बन सकता है, इस पर होना चाहिए।
Business team के लिए simple rule useful है: AI conversation share करना भी outbound data sharing मानें। Sensitive chat share करने से पहले वही review करें जो किसी public document या external email attachment के लिए करते हैं।
आख़िर में एक छोटी सी बात
Meta Muse incident का सबसे useful lesson किसी एक company तक सीमित नहीं है। AI conversation को “Share” करना कई बार सिर्फ message भेजना नहीं, बल्कि conversation की public web copy बनाना भी हो सकता है।
इसलिए confidential information डालने से पहले data minimize करें और share link बनाते समय access rules समझें। Sensitive business या personal records के लिए public-by-link sharing को default option न मानें।
क्या आपने कभी किसी AI chat का public share link बनाया है? आज ही अपने पुराने shared links review करें और comments में बताएं कि AI privacy पर अगली practical guide किस topic पर चाहिए।